کلیدهای شما هرگز از موبایل بیرون نمیروند
کلید خصوصی و عبارت بازیابی روی موبایل خود شما ساخته میشوند و همانجا میمانند، رمزگذاریشده با کلیدی در Android Keystore (داخل تراشهٔ امنیتی StrongBox، اگر موبایل شما آن را داشته باشد). این کلیدها هرگز به سرور ما، پشتیبان ابری، لاگها یا گزارش خطا نمیرسند.
اپ کلید را فقط در لحظهٔ امضا باز میکند و پس از آن از حافظه پاکش میکند.
رمز، نشان انگشت و محافظت از صفحه
کلیدها با نشان انگشت یا رمز باز میشوند. خود رمز هیچجا ذخیره نمیشود؛ اپ با آن، روی خود موبایل، کلید بازگشایی را میسازد.
- هر رمز اشتباه، انتظار تا تلاش بعدی را طولانیتر میکند.
- پس از رمزهای اشتباه زیاد، اپ پاک کردن کیف پول از این موبایل را پیشنهاد میکند؛ فقط با تأیید صریح خود شما و هرگز بیخبر.
- صفحههای عبارت بازیابی و رمز جلوی اسکرینشات و ضبط صفحه را میگیرند و پیشنمایش اپ در فهرست برنامههای اخیر تار میشود.
- عبارت بازیابی هرگز به کلیپبورد نمیرود و آدرس کپیشده پس از ۶۰ ثانیه پاک میشود.
- روی موبایل روتشده هشدار میگیرید، اما اپ همچنان کار میکند.
امضا روی موبایل، بررسی پیش از رساندن به شبکه
هر تراکنش روی موبایل خود شما ساخته و امضا میشود. سرور ما فقط معلومات بلاکچین مانند موجودی و تخمین فیس را میدهد و تراکنش امضاشدهٔ شما را به شبکه میرساند؛ نمیتواند آن را تغییر دهد، چون هر تغییری امضای شما را باطل میکند.
پیش از رساندن به شبکه، سرور بررسی میکند که تراکنش درست ساخته شده باشد، از کیف پول ثبتشده برای دستگاه شما باشد، از حد مجاز بزرگتر نباشد و تکراری نباشد؛ در غیر آن فرستاده نمیشود. سپس سرور آن را تا نهایی شدن دنبال میکند و محتوایش را هرگز در لاگها ثبت نمیکند.
هشدارهای ضد فریب در صفحهٔ بررسی
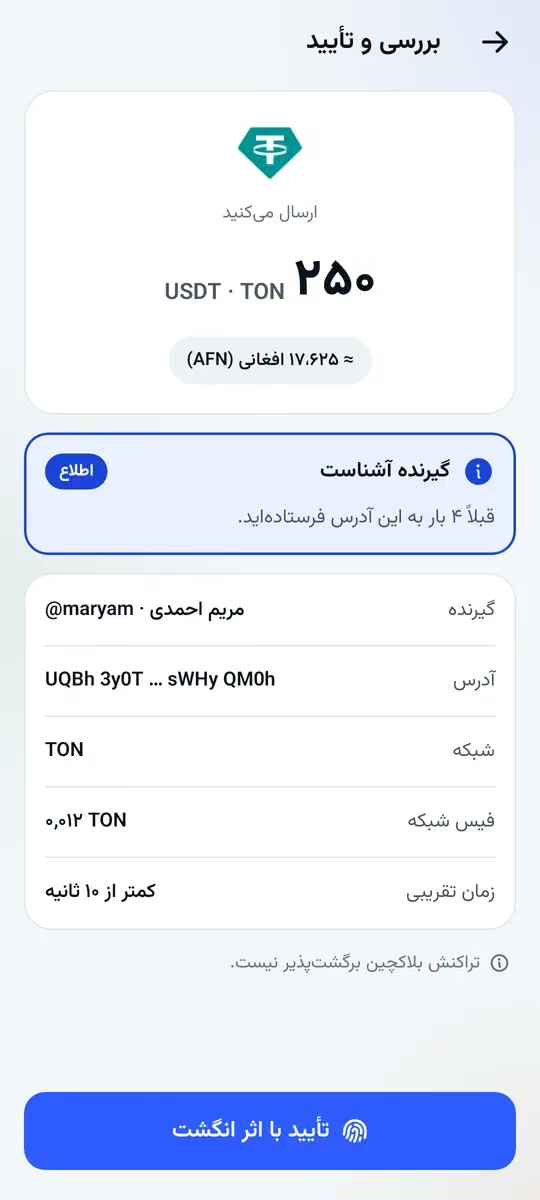
صفحهٔ بررسی، آخرین گام پیش از تأیید با نشان انگشت یا رمز، خطرهای رایج را به شما نشان میدهد:
- آدرسهای شبیه آدرسهایی که قبلاً به کار بردهاید (مسمومسازی آدرس)
- تغییر آدرس پشت یک @شناسه از دفعهٔ قبل، با هشدار در سطح خطر
- نمایش روشن شبکهٔ ارسال، و هشدار هنگام فرستادن توکن به آدرس قرارداد خودش
- گیرندهٔ تازه، توکن جعلی و ممو خالی برای صرافیای که به آن نیاز دارد
- فیس شبکه به افغانی، و هشدار اگر رمزارز کافی برای پرداخت فیس نداشته باشید
حریم خصوصی: چه میدانیم و چه نمیدانیم
برای ساختن کیف پول شمارهٔ تیلفون، ایمیل یا نام لازم نیست، و بیرون از تأیید هویت P2P، سرورهای ما نام، شماره، ایمیل، مخاطبان یا IP خام شما را نگه نمیدارند.
اپ گزارش خطا بدون شناسهٔ کاربر و آمار ناشناس صفحههای بازشده را میفرستد؛ هیچکدام مبلغ، آدرس، @شناسه یا عبارت بازیابی را در بر ندارد و شناسهٔ تبلیغاتی جمعآوری نمیشود.
خرید و فروش P2P تأیید هویت لازم دارد. این معلومات و حسابهای بانکی شما با کلیدی جداگانه رمزگذاری میشوند؛ تصویر اسناد را فقط کارشناسهای مجاز، با واترمارک شناسهٔ خودشان، میبینند و هر بار دیدن ثبت میشود. طرف معامله نام و معلومات پرداخت شما را فقط پس از واریز به ضامن میبیند.
چت معاملههای P2P رمزگذاریشده نگه داشته میشود تا در اختلاف، کارشناس بتواند آن را بخواند؛ اما آدرس تحویل و چت سفارشهای بازار راسته رمزگذاری سرتاسری دارند.
ضامن و رسیدگی به اختلاف
در معاملههای P2P و سفارشهای بازار راسته، پول در قرارداد هوشمند ضامن روی بلاکچین قفل میشود، نه در حساب ولتیفای. جز فیسی که پیش از تأیید دیدهاید، قرارداد پول را فقط به خریدار، فروشنده یا تقسیمشده میان هر دو میدهد؛ هیچکس، حتی ولتیفای، نمیتواند آن را برداشت کند یا جای دیگری بفرستد، و مهلتهای قرارداد نمیگذارند پول برای همیشه قفل بماند.
در اختلاف، کارشناس شواهد هر دو طرف را بررسی میکند. رأی را یک سرویس امضای جداگانه روی سرور مستقل خودش امضا میکند و اختلافهای بزرگ تأیید دو کارشناس را لازم دارند. سرورهایی که اپ را اجرا میکنند هیچ کلیدی برای جابهجا کردن دارایی ندارند.
کاری که فقط از دست خود شما برمیآید
هیچ اپی نمیتواند از عبارت بازیابیای که به کسی دادهاید محافظت کند:
- ۲۴ کلمه را روی کاغذ بنویسید و در جای امن نگه دارید؛ بدون عکس، اسکرینشات یا فضای ابری.
- آن را به هیچکس ندهید. کارمندان ولتیفای هرگز آن را نمیخواهند؛ هر کس بخواهد فریبکار است.
- اپ را فقط از waletifi.com دانلود کنید و پیش از آن، آدرس سایت را در نوار مرورگر بررسی کنید.