Tus llaves nunca salen de tu teléfono
Tus llaves privadas y tu frase de recuperación se crean en tu teléfono y se quedan ahí, cifradas con una clave guardada en el Android Keystore, dentro del chip de seguridad StrongBox cuando el teléfono lo tiene. Nunca llegan a nuestros servidores, a copias en la nube, a registros ni a informes de fallos.
La app desbloquea una llave solo durante el instante en que firma y luego la borra de la memoria.
PIN, huella y protección de pantalla
Tus llaves se desbloquean con tu huella o tu PIN. El PIN nunca se guarda: la app lo usa en el teléfono para derivar la clave de desbloqueo.
- Cada PIN incorrecto implica una espera más larga antes del siguiente intento.
- Tras muchos PIN incorrectos, la app ofrece borrar la billetera de este teléfono, solo si lo confirmas de forma explícita. Nunca la borra en silencio.
- Las pantallas de la frase y del PIN bloquean capturas y grabación de pantalla, y la vista previa de apps recientes aparece difuminada.
- La frase nunca pasa por el portapapeles, y las direcciones copiadas se borran a los 60 segundos.
- Un teléfono rooteado recibe un aviso, no un bloqueo.
Firmada en tu teléfono, revisada antes de retransmitirla
Cada transacción se arma y se firma en tu teléfono. Nuestro servidor solo aporta datos de la blockchain, como saldos y estimaciones de comisión, y retransmite tu transacción ya firmada. No puede alterarla, porque cualquier cambio rompería tu firma.
Antes de retransmitirla, el servidor comprueba que esté bien formada, que venga de una billetera registrada en tu dispositivo, que no supere el límite de tamaño y que no esté duplicada. Lo que no pasa estas comprobaciones no se envía. Después, el servidor la sigue hasta que es definitiva y nunca registra su contenido.
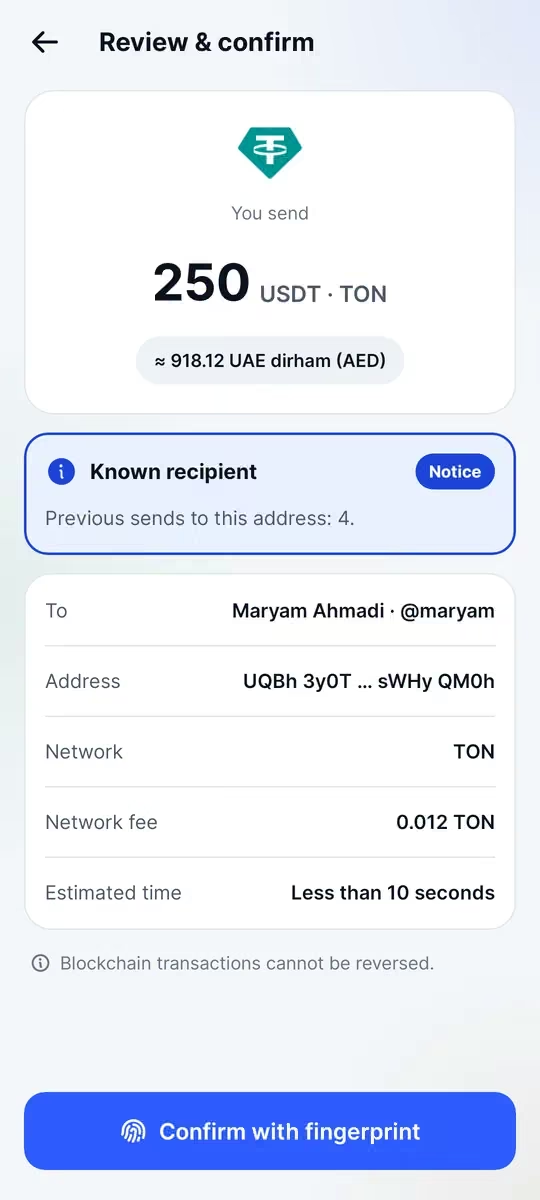
Avisos de estafa en la pantalla de revisión
La pantalla de revisión, tu último paso antes de confirmar con tu huella o tu PIN, señala los riesgos más comunes:
- Direcciones parecidas que imitan otras que ya usaste (envenenamiento de direcciones)
- Un @usuario cuya dirección cambió desde la última vez que lo usaste: un aviso de nivel peligro
- La red, mostrada con claridad, y un aviso cuando un token se envía a su propio contrato
- Destinatarios nuevos, tokens falsos y la falta del memo que pide un exchange
- La comisión de red en tu moneda, y un aviso si no tienes la moneda necesaria para pagarla
Privacidad: lo que sabemos y lo que no
Crear una billetera no requiere número de teléfono, correo ni nombre, y fuera de la verificación P2P nuestros servidores no guardan tu nombre, teléfono, correo, contactos ni tu dirección IP sin procesar.
La app envía informes de fallos, sin ID de usuario, y estadísticas anónimas de uso de pantallas. Ninguno incluye importes, direcciones, nombres de @usuario ni tu frase, y no se recoge ningún ID de publicidad.
Operar P2P requiere verificar tu identidad. Esos datos y tus cuentas bancarias se cifran con una clave aparte; solo revisores autorizados ven las imágenes del documento, cada una con una marca de agua con el ID del revisor, y cada consulta queda registrada. Tu contraparte ve tu nombre y tus datos de pago solo después de que se fondea la garantía.
El chat de las operaciones P2P se guarda cifrado para que un revisor pueda leerlo en una disputa, mientras que las direcciones de entrega y el chat de pedidos en el mercado Raste tienen cifrado de extremo a extremo.
Garantía y disputas
En las operaciones P2P y los pedidos del mercado Raste, el dinero queda en un contrato inteligente de garantía en la blockchain, no en una cuenta de Waletifi. Aparte de la comisión que ves antes de confirmar, solo puede pagar al comprador, al vendedor o repartirse entre ambos. Nadie, ni siquiera Waletifi, puede retirarlo ni desviarlo, y los plazos del contrato evitan que quede bloqueado para siempre.
En una disputa, personas revisan las pruebas de ambas partes. Un servicio de firma independiente, en su propio servidor, firma la resolución, y las disputas grandes requieren dos revisores. Los servidores que hacen funcionar la app no tienen llaves capaces de mover fondos.
Lo que solo tú puedes hacer
Ninguna app puede proteger una frase de recuperación que ya entregaste:
- Escribe tus 24 palabras en papel y guárdalo en un lugar seguro: nada de fotos, capturas ni nube.
- No las compartas nunca. El equipo de Waletifi jamás te las pedirá, y quien lo haga es un estafador.
- Descarga la app solo desde waletifi.com y revisa antes la barra de direcciones.